6 Minuten lesen


Wie sichere Tools für die Zusammenarbeit Risiken reduzieren
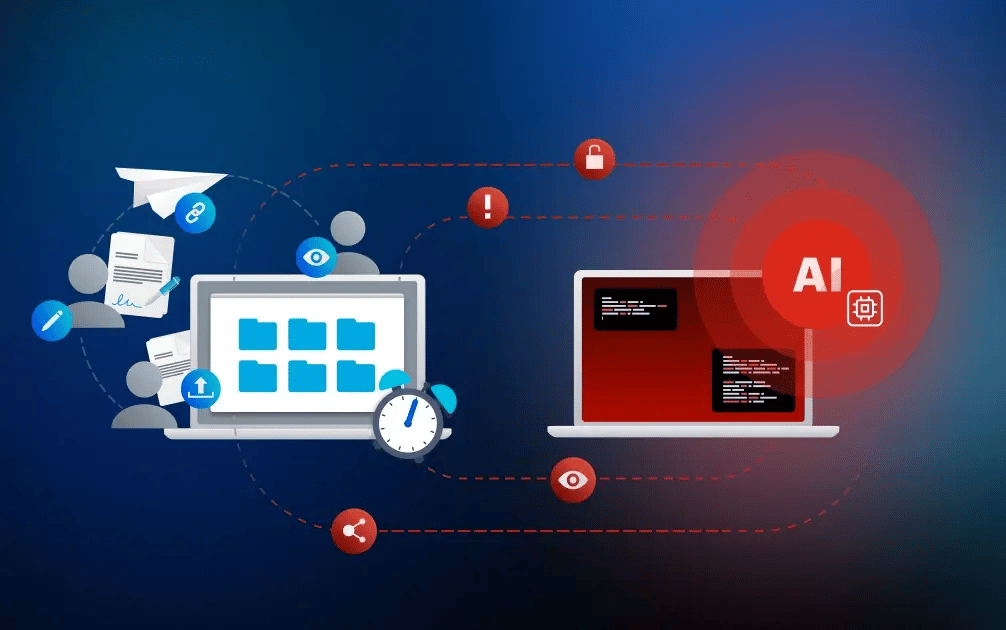
Der wirksamste KI-gestützte Angriff muss möglicherweise keine Firewall überwinden. Wenn Mitarbeitende dazu verleitet werden, die falsche Datei zu teilen oder unberechtigten Zugriff zu gewähren, wird der Workflow selbst zum Einfallstor. Weil KI betrügerische Anfragen immer glaubwürdiger macht, braucht es zusätzliche Schutzmechanismen. Sichere Workflows zur Dateifreigabe und Zusammenarbeit helfen dabei, Empfänger zu verifizieren, Zugriffsrechte zu kontrollieren und die Risiken von Datenlecks durch menschliche Fehler zu reduzieren.
Was sind KI-gestützte Angriffe? Das sind Cyberattacken, bei denen künstliche Intelligenz eingesetzt wird, um Angriffe zu automatisieren, zu personalisieren, realistischer wirken zu lassen oder schneller an neue Situationen anzupassen. Dazu zählen beispielsweise KI-Phishing, Deepfakes und Social Engineering, aber auch automatisierte Schwachstellensuchen, Auswertungen öffentlich verfügbarer Unternehmensinformationen oder KI-gestützte Malware-Varianten. Besonders gefährlich werden diese Angriffe dort, wo Mitarbeitende unter Zeitdruck über Dateien, Zugriffe und Freigaben entscheiden müssen.
Der blinde Fleck vieler Sicherheitsstrategien: Workflow-Sicherheit
Jahr für Jahr nehmen Cyberangriffe auf Organisationen zu – und kosten Opfer viel Geld. Laut der Bitkom-Studie „Wirtschaftsschutz 2025“ haben 73 Prozent der Unternehmen im letzten Jahr einen Anstieg der Cyberattacken registriert. Der dadurch verursachte wirtschaftliche Schaden belief sich erstmals auf über 200 Milliarden Euro. Neue KI-gestützte Angriffsmethoden wie Deepfakes, Voice Cloning oder täuschend echte Phishing-Nachrichten verstärken diese Entwicklung. Schließlich können Angreifer Nachrichten, Stimmen und Videobilder so überzeugend nachbilden, dass Mitarbeitende eine Attacke auf den ersten Blick kaum noch als Betrugsversuch erkennen.
Wie sich KI-Angriffe, die auf Social Engineering abzielen, besser identifizieren lassen, können Sie im Beitrag KI-Phishing und Deepfake-Betrug erkennen: Schutz vor KI-gestütztem Social Engineering lesen.
Die Herausforderung besteht längst nicht mehr nur darin, verdächtige Links oder schlecht formulierte E-Mails zu erkennen. Was passiert, wenn eine KI-generierte Anfrage genau wie eine normale geschäftliche Interaktion aussieht?
Eine Nachricht scheint möglicherweise von einem vertrauenswürdigen Kollegen, Kunden, Lieferanten oder einer Führungskraft zu stammen. Sie bezieht sich auf ein reales Projekt, nutzt die richtige Fachsprache und vermittelt den Eindruck, dass schnelles Handeln erforderlich ist. In der Annahme, dass die Anfrage echt ist, gibt ein Mitarbeiter möglicherweise ein Dokument, erstellt einen öffentlichen Link oder genehmigt externen Zugriff, ohne die Anfrage genauer zu prüfen.
An diesem Punkt versucht der Angreifer nicht mehr, technische Kontrollen zu umgehen. Er nutzt vielmehr den Kollaborations-Workflow selbst aus.
Warum Perimetersicherheit allein nicht mehr ausreicht
Firewalls, Identitätsmanagement, Passwortrichtlinien, E-Mail-Sicherheitslösungen und Netzwerksegmentierung bleiben unverzichtbare Bestandteile einer wirksamen Cybersicherheitsstrategie. Sie schützen jedoch in erster Linie den technischen Sicherheitsperimeter eines Unternehmens.
Moderne Arbeit findet längst nicht mehr innerhalb klar definierter Grenzen statt. Mitarbeitende greifen von unterschiedlichen Orten und Geräten auf Informationen zu. Dateien werden über Cloud-Plattformen mit Kundinnen, Partnern, Lieferanten und Beratern ausgetauscht. Gleichzeitig wechseln Beschäftigte ständig zwischen E-Mail, Chat, Videokonferenzen und digitalen Arbeitsumgebungen.
Dadurch entstehen viele Sicherheitsrisiken nicht mehr am Rand des Netzwerks, sondern direkt innerhalb der täglichen Zusammenarbeit. Genau hier sind viele KI-gestützte Angriffe besonders erfolgreich: Angreifer greifen zunehmend Entscheidungen statt Systeme an. Sie müssen keine Software-Schwachstellen ausnutzen, wenn sie jemanden dazu bringen können, ihnen freiwillig Zugriff zu gewähren.
Moderne Cybersicherheit benötigt deshalb eine zweite Schutzebene: Workflow-Sicherheit. Die entscheidende Frage lautet nicht mehr nur, ob die Systeme eines Unternehmens sicher sind. Unternehmen müssen auch sicherstellen, dass sensible Dateien, Freigaben und Zugriffsentscheidungen während der gesamten Zusammenarbeit kontrolliert bleiben.
Workflow-Sicherheit schützt die Prozesse, über die Menschen Dateien teilen, Zugriffe gewähren und intern wie extern zusammenarbeiten. Ziel ist es, sensible Arbeitsabläufe während des gesamten Zyklus der Freigabe und Zusammenarbeit kontrollierbar, nachvollziehbar und bei Bedarf widerrufbar zu machen.
Vier typische Arbeitsabläufe im Visier KI-gestützter Angriffe
KI verschärft menschliche Fehler besonders da, wo Tempo, Routine und Vertrauen zusammenkommen. Halten Organisationen starr an etablierten Abläufen fest und verlassen sich ausschließlich auf die Aufmerksamkeit einzelner Mitarbeitender, machen sie es Angreifern unnötig leicht. Vier Risikomomente treten im Arbeitsalltag besonders häufig auf:
1. Dateifreigaben unter Zeitdruck: „Ich schicke die Datei nur schnell weiter.“
Übereilte Datenfreigaben waren schon immer ein Problem – mit KI verstärkt sich dieses. Angreifer können Nachrichten personalisieren, bekannte Schreibstile imitieren und Anfragen von vermeintlichen Kunden, Lieferanten oder Führungskräften glaubwürdig in einen bestehenden Kontext einbetten. Unter Zeitdruck leiten Mitarbeitende sensible Dateien schnell per E-Mail oder Chat weiter, anstatt die vorgesehenen Freigabewege zu nutzen.
Tipp: Organisationen benötigen sichere und nutzerfreundliche Freigabeprozesse. Dazu gehören beispielsweise durchgängig verschlüsselte Cloudspeicher- und Filesharing-Tools, die zusätzliche Sicherheitskontrollen wie zeitlich begrenzte Zugriffsrechte, Passwortschutz, E-Mail-Verifizierung und Zugriffsperre ermöglichen.
2. Offene Freigabelinks und Links ohne Ablaufdatum: „Der Link ist ja nur für ein kurzes Projekt gedacht.“
Bezüglich Freigabelinks herrscht oftmals die Annahme, dass diese lediglich vorübergehend genutzt werden. Erstellen Mitarbeitende diese jedoch nicht explizit als temporäre Links, sind sie weiterhin verfügbar – und das länger als gewünscht. Besonders riskant sind offene Links, die ohne klare Zugriffsbeschränkung weitergeleitet, erneut verwendet oder in alten E-Mails wiedergefunden werden können. KI kann dann öffentlich verfügbare Informationen zu Projekten, Ansprechpartnern und Geschäftsbeziehungen automatisiert auswerten und daraus glaubwürdige Angriffsszenarien ableiten.
Tipp: Ein Ablaufdatum sollte für Freigabelinks eine Mindestanforderung sein. Zusätzlich sollten Mitarbeitende Zugriffsrechte auf klar definierte Empfänger beschränken. Am besten ist es, wenn der Zugriff nach Projektablauf automatisch entzogen wird. So bleiben überholte Freigaben nicht unbemerkt bestehen.
3. Identitätsbetrug mit KI: „Die Anfrage kommt doch von meinem Kollegen/Chef.“
Ob E-Mail, Dateianfrage oder Chatnachricht: Scheint eine Nachricht von einem Kollegen, einer Führungskraft oder einem bekannten Geschäftspartner zu stammen, hinterfragen Mitarbeitende sie häufig nicht ausreichend. Durch imitierte Schreibstile und gespickt mit persönlichen Informationen gestaltet KI diese ausreichend vertrauenswürdig. Durch KI-gestütztes Phishing nimmt das Risiko eines erfolgreichen Identitätsbetrugs somit zu.
Tipp: Ungewöhnliche Anfragen sollten bei hochsensiblen Daten immer über einen zweiten, bereits bekannten Kommunikationsweg bestätigt werden. Zusätzlich helfen technische Kontrollen wie Mehr-Faktor-Authentifizierung (MFA), Absenderprüfung, rollenbasierte Zugriffe und klar definierte Freigabeprozesse.
4. Vorhersehbare Workflows: „Wir machen das schon immer so.“
Der Mensch ist ein Gewohnheitstier. Das schlägt sich auch in der Arbeitsweise nieder. Teams nutzen gewohnte Abläufe, selbst wenn sich die Rahmenbedingungen geändert haben – was im KI-Zeitalter der Fall ist. Hier gilt der Leitsatz: Je vorhersehbarer ein Prozess ist, desto einfacher lässt er sich mithilfe von KI imitieren. Eine KI-generierte Anfrage, die exakt dem üblichen Kommunikationsstil eines Kunden, Lieferanten oder Teammitglieds entspricht, fällt deutlich weniger auf als klassische Phishing-Versuche.
Tipp: Vertrautheit darf kein Ersatz für Kontrolle sein. Klare Prüfschritte, Vier-Augen-Freigaben und verbindliche Bestätigungswege helfen, täuschend echt imitierte Routineanfragen aufzudecken.
Menschliche Fehler bei KI-gestützten Angriffen reduzieren: Eine praktische Checkliste für Unternehmen
- Welche sensiblen Dateien werden außerhalb freigegebener Tools geteilt?
- Haben Mitarbeitende und externe Partner ausschließlich Zugriff auf die Dateien, die sie tatsächlich benötigen?
- Welche Freigabelinks bleiben länger aktiv als vorgesehen?
- Sind externe Links mit Ablaufdaten und empfängerbezogenen Zugriffsbeschränkungen versehen?
- Können Freigabelinks und Zugriffsrechte bei Bedarf sofort widerrufen werden?
- Werden Dateiaufrufe, Downloads und andere Dateiaktivitäten protokolliert?
- Gibt es klare Richtlinien und Vorgaben für die externe Dateifreigabe?
- Wissen Mitarbeitende, wie sie unerwartete oder besonders dringende Dateianfragen verifizieren können?
- Ist die sichere Dateifreigabe so nutzerfreundlich, dass Mitarbeitende nicht auf potenziell riskante Workarounds ausweichen?
- Werden nicht autorisierte Collaboration-Tools und andere Formen von Shadow IT regelmäßig überprüft?
Warum Cybersicherheit mehr als Mitarbeiterschulungen erfordert
Security-Awareness-Trainings bleiben eine wichtige Verteidigungslinie, sollten jedoch nicht die einzige sein. Selbst erfahrene Mitarbeitende können durch eine gut gemachte KI-generierte Anfrage getäuscht werden, die scheinbar von einem vertrauten Kollegen stammt, sich auf ein reales Projekt bezieht und während eines stressigen Arbeitstags eingeht.
Mitarbeitende treffen jeden Tag Hunderte von Entscheidungen, während sie zwischen E-Mails, Chats, Meetings und Dokumenten wechseln. KI-gestützte Angriffe erschweren diese Entscheidungen zusätzlich, indem sie Nachrichten erzeugen, die immer authentischer wirken.
Das Ziel besteht nicht darin, menschliches Urteilsvermögen zu ersetzen. Vielmehr müssen Unternehmen auf Tools setzen, die sichere Arbeitsabläufe fördern, fundierte Entscheidungen unterstützen und die Auswirkungen unvermeidbarer Fehler begrenzen. Anstatt zu erwarten, dass jede Person jederzeit die richtige Entscheidung trifft, sollten sie Sicherheitsmechanismen etablieren, die Fehler verhindern, eindämmen oder korrigieren können, bevor sensible Informationen offengelegt werden.
Sichere Zusammenarbeit beginnt mit sicheren Datei-Workflows
Unternehmen können menschliche Fehler nicht vollständig vermeiden. Ebenso wenig lassen sich Zeitdruck und die Komplexität moderner Arbeitsweisen beseitigen. Was Unternehmen jedoch schaffen können, ist eine Umgebung, in der der sicherste Weg der Zusammenarbeit zugleich der einfachste ist. Dafür sind sichere Prozesse für die Freigabe sensibler Dateien, die Verifizierung von Empfängern, die Genehmigung von Zugriffsrechten und die Kontrolle externer Zusammenarbeit erforderlich.
Solcher Sicherheitsmaßnahmen entlasten Mitarbeitende, indem sie sensible Informationen vor, während und nach der Freigabe schützen. Ihre Wirksamkeit hängt jedoch davon ab, dass sie tatsächlich genutzt werden.
Ist die sichere Dateifreigabe zu umständlich, weichen Mitarbeitende möglicherweise auf E-Mail-Anhänge, persönliche Cloud-Speicher oder andere nicht freigegebene Lösungen aus. Solche Workarounds fördern Shadow IT und schränken Transparenz und Kontrolle innerhalb der Organisation ein.
Die Auswahl einer sicheren Collaboration-Lösung geht deshalb weit über die Bereitstellung eines sicheren Speicherorts für Dateien hinaus. Entscheidend ist der Schutz von Informationen entlang des gesamten Datei-Workflows – von der Freigabe über die Zugriffssteuerung bis hin zur lückenlosen Nachvollziehbarkeit.
Workflow-Sicherheit mit Tresorit
Tresorit unterstützt Unternehmen dabei, Sicherheit direkt in ihre tägliche Zusammenarbeit zu integrieren. Teams können sensible Dateien sicher teilen, granulare Zugriffsrechte festlegen und sicher und effizient mit internen und externen Stakeholdern zusammenarbeiten:
- Dateien schützen: Die Zero-Knowledge-Ende-zu-Ende-Verschlüsselung schützt Inhalte vom Sender bis zu den autorisierten Empfängern. Selbst Tresorit hat keinen Zugriff auf unverschlüsselte Dateien.
-
Zugriffe kontrollieren: Granulare Sicherheitsfunktionen wie Passwortschutz, E-Mail-Verifizierung und Ablaufdaten ermöglichen es, genau festzulegen, wer auf Dateien zugreifen darf und wie lange.
-
Aktivitäten nachverfolgen: Detaillierte Audit-Protokolle bieten Transparenz darüber, wer auf Dateien zugreifen darf und wie lange.
-
Kontrolle behalten: Das Widerrufen von Freigabelinks und die Fernlöschung von Nutzergeräten helfen dabei, versehentliche Freigaben, kompromittierte Zugänge oder der Verlust von Geräten schneller einzudämmen.
-
Sicheres Teilen vereinfachen: Intuitive Freigabefunktionen sowie nahtlose Integrationen mit Microsoft 365 und Outlook unterstützen Mitarbeitende dabei, innerhalb freigegebener und sicherer Workflows zu arbeiten.
-
Externe Zusammenarbeit absichern: Verwalten Sie vertrauliche Projekte vom Onboarding bis zur finalen Freigabe in verschlüsselten, individuell gebrandeten Engage-Räumen.
Gemeinsam helfen diese Funktionen dabei, Fehler zu verhindern, zu erkennen, einzudämmen oder rückgängig zu machen, bevor sie zu unkontrollierten Zugriffen führen.
Wann ist Tresorit die richtige Wahl?
Tresorit eignet sich besonders gut für Unternehmen, die:
- vertrauliche oder regulierte Dateien intern und extern austauschen
- Sicherheits- und Compliance-Anforderungen auf Enterprise-Niveau erfüllen müssen
- eine granulare, nachvollziehbare und widerrufbare Zugriffsverwaltung benötigen
- E-Mail-basierte Dateifreigabe und Shadow IT reduzieren möchten
- sichere Zusammenarbeit innerhalb von Microsoft-365-Workflows gewährleisten möchten
- sensible Projekte und die Zusammenarbeit mit externen Kunden und Partnern schützen müssen
Wann könnte eine andere Lösung besser geeignet sein?
Eine andere Lösung könnte für Unternehmen besser geeignet sein, die:
- eine vollständige Productivity Suite mit nativen Funktionen für E-Mail, Chat und Meetings benötigen
- eine API-First-Plattform mit einem breiten Integrationsökosystem benötigen
- überwiegend öffentliche oder wenig sensible Inhalte bereitstellen
- sehr große Medien-, Video- oder Produktionsdateien übertragen
- lediglich einfachen Cloud-Speicher ohne erweiterte Freigabe- und Sicherheitsfunktionen benötigen
Erfahren Sie, wie Tresorit SecureCloud, Tresorit FileSharing und Tresorit Engage Unternehmen dabei unterstützt, sensible Informationen während des gesamten Lebenszyklus der Zusammenarbeit zu schützen.
Brigitta Finta
Weitere Artikel anzeigen