6 Minuten lesen


Dateien stehen im Zentrum moderner Geschäftsprozesse. Verträge, Finanzunterlagen, Produktspezifikationen und Sicherheitsberichte werden täglich mit Kollegen, Kunden und externen Partnern ausgetauscht.
Da Zusammenarbeit heute über Cloud-Plattformen, hybride Arbeitsumgebungen, mobile Geräte und externe Dienstleister hinweg stattfindet, reicht ein passwortgeschützter Download-Link allein nicht mehr aus. Unternehmen müssen kontrollieren können, wer auf Informationen zugreift, was mit ihnen geschieht und wie sich Aktivitäten nachvollziehen lassen.
Die folgenden sechs Empfehlungen zeigen, worauf es bei einer sicheren Dateiaustausch-Strategie ankommt und welche Funktionen Unternehmen bei der Auswahl einer Lösung berücksichtigen sollten.
Was sind Enterprise-Lösungen für den sicheren Dateiaustausch?
Lösungen für den sicheren Dateiaustausch im Unternehmen ermöglichen es Mitarbeitenden und autorisierten externen Personen, Dateien unter zentral verwalteten Sicherheitsrichtlinien auszutauschen, darauf zuzugreifen und gemeinsam daran zu arbeiten. Sie kombinieren Dateifreigabe mit Funktionen wie identitätsbasierten Zugriffskontrollen, Verschlüsselung, zentraler Administration, Aktivitätsprotokollierung, Aufbewahrungsrichtlinien und Governance für die externe Zusammenarbeit.
Eine geeignete Plattform sollte Dateien während ihres gesamten Lebenszyklus schützen – vom Hochladen und Teilen bis zur Archivierung oder Löschung.
Verbraucherlösungen hingegen sind in erster Linie darauf ausgelegt, persönlichen Speicherplatz und das Teilen von Links möglichst komfortabel zu gestalten. Sie bieten möglicherweise grundlegende Verschlüsselung und passwortgeschützte Links, verfügen jedoch häufig nicht über die Administrationsfunktionen, Audit-Nachweise, Identitätsintegrationen oder Aufbewahrungsmechanismen, die in größeren Unternehmen erforderlich sind.
Dateiaustausch für Unternehmen vs. Verbraucherlösungen
|
Verbraucherlösungen |
Enterprise-Lösungen für den Dateiaustausch |
|
Einfaches Teilen per Link |
Kontrollierter, identitätsbasierter Austausch |
|
Begrenzte Administrationsfunktionen |
Zentrale Verwaltung und Richtliniendurchsetzung |
|
Verschlüsselung meist auf Datenübertragung und Datenspeicherung beschränkt |
Erweiterte Verschlüsselungsoptionen, einschließlich Ende-zu-Ende-Verschlüsselung und Zero-Knowledge-Architekturen |
|
Eingeschränkte Transparenz bei Dateiaktivitäten |
Detaillierte und exportierbare Audit-Protokolle |
|
Manuelle Vergabe von Zugriffsrechten |
Ablaufdaten, Entzug von Zugriffsrechten und automatisiertes Offboarding |
|
Für private Speicherung und das Teilen von Dateien konzipiert |
Für Governance, Compliance und kontrollierte Zusammenarbeit entwickelt |
Unternehmenslösungen müssen Sicherheits- und IT-Teams dabei unterstützen, praktische Fragen zu beantworten:
- Wem gehören die Informationen?
- Wer hat aktuell Zugriff darauf?
- Wurden die Dateien angesehen, heruntergeladen, bearbeitet oder weitergeteilt?
- Kann der Zugriff nach dem Versand einer Datei widerrufen werden?
- Was geschieht, wenn ein Mitarbeitender oder Dienstleister das Unternehmen verlässt?
- Wo werden die Daten gespeichert?
- Wer kontrolliert die Verschlüsselungsschlüssel?
- Können Administratoren belastbare Nachweise für Untersuchungen oder Audits bereitstellen?
Sichere Dateifreigabe kombiniert Identitätsmanagement, Zugriffskontrollen und Audit-Trails, um Informationen während ihres gesamten Lebenszyklus zu schützen.
1. Betrachten Sie Ende-zu-Ende-Verschlüsselung als Teil eines mehrschichtigen Sicherheitsmodells
Cloud Computing ermöglicht Unternehmen eine schnelle Skalierung der Zusammenarbeit, verändert aber gleichzeitig die Art und Weise, wie Informationen verarbeitet und gespeichert werden. Verschlüsselung sollte deshalb von Beginn an als Architektur- und Beschaffungsanforderung betrachtet werden und nicht erst nach der Einführung einer Lösung bewertet werden.
Die meisten etablierten Cloud-Dienste verschlüsseln Daten sowohl während der Übertragung als auch im Ruhezustand. Die Transportverschlüsselung schützt Informationen zwischen Geräten und Servern, während die Verschlüsselung ruhender Daten gespeicherte Informationen auf der Infrastruktur des Anbieters schützt. Beide Maßnahmen sind wichtig, verhindern jedoch nicht zwangsläufig, dass der Dienstanbieter selbst auf die Inhalte zugreifen kann.
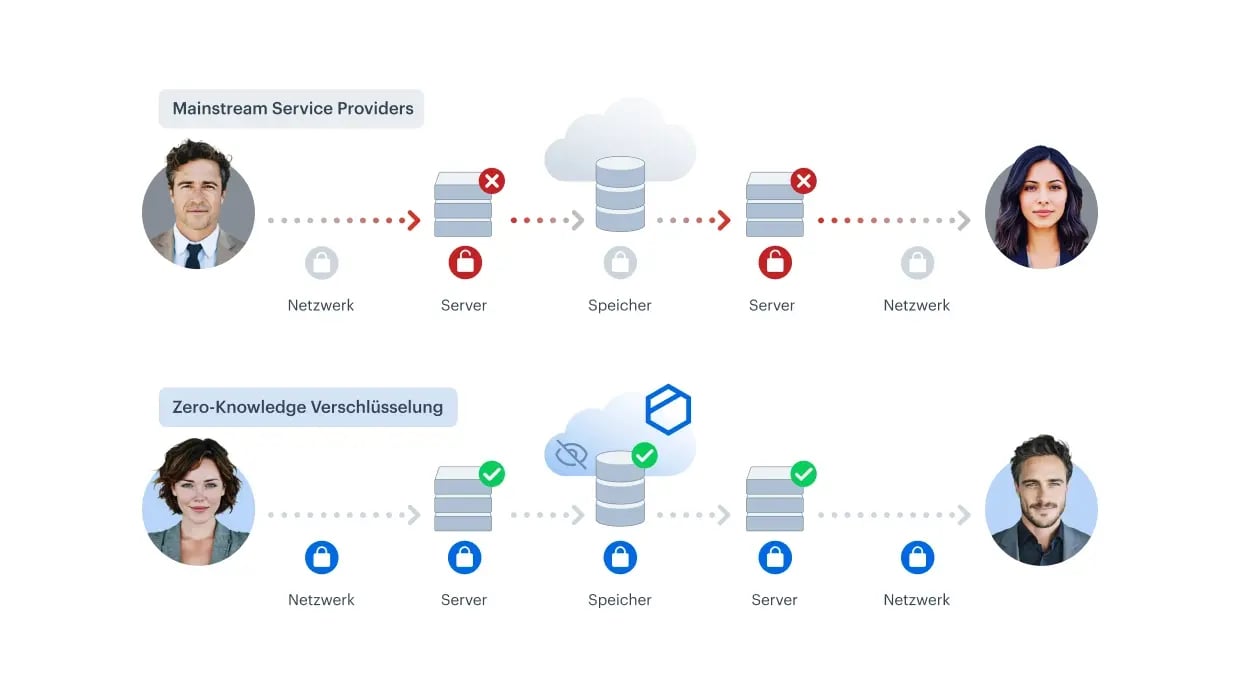
Die Ende-zu-Ende-Verschlüsselung (E2EE) basiert auf einem anderen Sicherheitsmodell. Daten werden verschlüsselt, bevor sie das Gerät der Nutzenden verlassen, und können nur von Personen mit den entsprechenden Schlüsseln entschlüsselt werden. In einer Zero-Knowledge-Architektur hat der Anbieter keinen Zugriff auf die Schlüssel oder sonstige Informationen, die zur Entschlüsselung der Kundendaten erforderlich sind.
Verschlüsselung sollte Teil einer mehrschichtigen Sicherheitsstrategie sein und gemeinsam mit Multi-Faktor-Authentifizierung, Single Sign-on, Gerätekontrollen, Datenklassifizierung, Malware-Schutz und granularen Berechtigungen eingesetzt werden.
Wichtige Fragen sind dabei:
- Wo werden Verschlüsselungsschlüssel erstellt und gespeichert?
- Kann der Anbieter Kundendateien entschlüsseln?
- Sind Schlüssel und verschlüsselte Inhalte voneinander getrennt?
- Wie werden Schlüssel wiederhergestellt und rotiert?
- Werden kundenseitig verwaltete Schlüssel unterstützt?
- Was geschieht mit den Schlüsseln, wenn Daten gelöscht werden?
- Schwächt die Kontowiederherstellung das Verschlüsselungsmodell?
Sicherheitsmaßnahmen sollten unbefugten Zugriff verhindern, ohne Mitarbeitende zu unsicheren Alternativen zu drängen.
Während die At-Rest-Verschlüsselung Informationen auf der Infrastruktur schützt, sichert die Ende-zu-Ende-Verschlüsselung Inhalte während des gesamten Freigabeprozesses. In einem Zero-Knowledge-Modell kann der Anbieter Kundendateien nicht entschlüsseln, da er die dafür erforderlichen Schlüssel nicht kontrolliert.
2. Datenbestände identifizieren, klassifizieren und schützen
Unternehmen erzeugen große Mengen unstrukturierter Informationen, darunter Dokumente, Tabellen, E-Mails, Bilder, Aufzeichnungen, Quelldateien und Präsentationen. Diese enthalten häufig hochsensible Informationen und sind aufgrund ihrer unterschiedlichen Formate und Speicherorte oft schwieriger zu verwalten als strukturierte Daten in Geschäftsanwendungen.
Der erste Schritt besteht darin, zu ermitteln, wo sensible Informationen erstellt, gespeichert und geteilt werden. Die Bewertung sollte genehmigte Cloud-Plattformen, lokale Laufwerke, E-Mail-Systeme, Kollaborationsanwendungen, Wechselspeicher, Altsysteme und Portale externer Partner umfassen.
Anschließend sollten Unternehmen Klassifizierungsstufen wie öffentlich, intern, vertraulich und streng vertraulich definieren. Diese Kategorien müssen mit klaren Regeln für den Umgang mit Daten verknüpft werden.
Die passende Lösung für den Dateiaustausch unterstützt die Durchsetzung dieser Regeln. Je nach Anwendungsfall können dazu geschützte Arbeitsbereiche, Empfängerverifizierung, Download-Beschränkungen, Ablaufdaten, Wasserzeichen sowie Integrationen mit DLP- oder Klassifizierungssystemen gehören.
Wichtig ist außerdem, dass Klassifizierungen verständlich bleiben. Zu viele Kategorien oder komplizierte Freigabeprozesse führen häufig dazu, dass Mitarbeitende den einfachsten Weg wählen oder Dateien in nicht autorisierte Dienste verschieben. Gute Governance macht den sicheren Weg einfacher als die unsichere Alternative.
3. Zugriffskontrollen und Richtlinien für externe Freigaben etablieren
Der externe Dateiaustausch ist für Unternehmen unverzichtbar. Jeder zusätzliche Empfänger schafft jedoch eine weitere Zugriffsgrenze. Ein Vertrag, der an eine externe Kanzlei gesendet wird, könnte weitergeleitet, auf ein nicht verwaltetes Gerät heruntergeladen oder auch nach Projektende weiterhin zugänglich sein.
Eine Unternehmensrichtlinie sollte festlegen:
- Welche Informationen extern geteilt werden dürfen
- Wer Zugriffe genehmigen kann
- Wie Empfänger authentifiziert werden
- Wann der Zugriff ablaufen muss
Wichtige Funktionen sind:
- Rollenbasierte Zugriffskontrolle
- Single Sign-on und Multi-Faktor-Authentifizierung
- Teilen mit namentlich benannten Empfängern
- Verifizierung externer Empfänger
- Separate Rechte für Anzeigen, Bearbeiten, Hochladen und Herunterladen
- Ablaufdaten für Links und Arbeitsbereiche
- Sofortiger Entzug von Zugriffsrechten
- Schutzmechanismen für nicht verwaltete Geräte
- Automatisierte Entziehung von Zugriffsrechten beim Ausscheiden von Mitarbeitenden
Ebenso wichtig ist die Nachvollziehbarkeit. Sicherheitsteams müssen erkennen können, wer eine Datei geteilt hat, wer darauf zugegriffen hat, ob sie heruntergeladen wurde und ob sich Berechtigungen geändert haben.
Sicherer externer Austausch basiert auf drei miteinander verbundenen Kontrollen: verifizierte Empfängeridentitäten, eingeschränkte Berechtigungen und zuverlässige Audit-Trails. Verschlüsselung schützt die Inhalte, während Governance sicherstellt, dass die richtige Person ausschließlich für den vorgesehenen Zweck und nur so lange wie nötig darauf zugreifen kann.
4. Die Kontrolle über die Anwendungslandschaft zurückgewinnen
Die schnelle Digitalisierung hat zu fragmentierten Anwendungslandschaften geführt, in denen verschiedene Teams unterschiedliche Lösungen für Speicherung, Kommunikation, Dateitransfer, elektronische Signaturen und Projektzusammenarbeit nutzen. Dadurch entstehen ideale Bedingungen für Shadow IT.
Das Risiko beschränkt sich nicht auf offensichtlich unsichere Anwendungen. Selbst seriöse Dienste können Informationen gefährden, wenn sie ohne zentrale Verwaltung, definierte Aufbewahrungsrichtlinien, Identitätsintegration oder zuverlässige Offboarding-Prozesse eingesetzt werden.
Unternehmen sollten nicht versuchen, jedes neue Tool zu verbieten. Stattdessen sollten Sicherheits- und Beschaffungsteams Mindestanforderungen für Dienste definieren, die Geschäftsdaten speichern oder übertragen. Diese sollten Aspekte wie Verschlüsselungsarchitektur, Identitätsintegration, Audit-Protokollierung, Datenstandort, Löschverfahren, Transparenz bei Subdienstleistern, Vorfallbenachrichtigung und administrative Kontrolle umfassen.
Die Konsolidierung sensibler Zusammenarbeit auf weniger, zentral gesteuerten Plattformen reduziert unkontrollierte Kopien, erleichtert Zugriffsprüfungen und verbessert die Produktivität.
5. Externe Zusammenarbeit und die Lieferkette absichern
Unternehmen tauschen regelmäßig Dateien mit Lieferanten, Kanzleien, Wirtschaftsprüfern, Kunden, Agenturen und Technologieanbietern aus. Jede dieser Beziehungen kann Zugriff auf Informationen ermöglichen, die interne Teams nicht vollständig kontrollieren können.
Ein Lieferant benötigt beispielsweise nicht automatisch umfassenden Zugang zu einem internen Repository. Sicherer ist ein dedizierter Arbeitsbereich, der nur die für das jeweilige Projekt erforderlichen Informationen enthält. Der Zugriff sollte auf benannte Nutzer, definierte Berechtigungen und einen klar festgelegten Zeitraum beschränkt werden.
Dasselbe Prinzip gilt für eingehende Dateien. Unternehmen benötigen sichere Möglichkeiten, sensible oder große Dokumente zu empfangen, ohne auf E-Mail-Anhänge, private Konten oder öffentliche Upload-Dienste angewiesen zu sein.
Governance beim Dateiaustausch beseitigt Drittanbieterrisiken nicht vollständig, kann aber die Menge exponierter Informationen reduzieren und ungewöhnliche Aktivitäten leichter erkennbar machen. Regelmäßige Zugriffsprüfungen sind daher unerlässlich.
6. Sicheren Dateiaustausch als Teil des Schwachstellenmanagements etablieren
Sicherheitsteams investieren erhebliche Ressourcen in die Identifizierung und Behebung von Schwachstellen. Die im Zuge dieser Arbeit erzeugten sensiblen Informationen erhalten jedoch oft weniger Aufmerksamkeit.
Penetrationstest-Berichte, Netzwerkdiagramme, Schwachstelleninventare, Malware-Analysen, Vorfallsdokumentationen und Maßnahmenpläne können wertvolle Einblicke in die Sicherheitslage eines Unternehmens geben. Werden solche Dateien als normale E-Mail-Anhänge versendet, entstehen schnell mehrere unkontrollierte Kopien.
Ein sicherer Workflow sollte daher auf geschützten Arbeitsbereichen mit benannten Teilnehmenden, starker Authentifizierung, granularen Berechtigungen und lückenloser Aktivitätsprotokollierung basieren. Besonders sensible Informationen können zusätzlich Ende-zu-Ende-Verschlüsselung, deaktivierte Downloads oder zeitlich begrenzten Zugriff erfordern.
Gleichzeitig müssen Sicherheitskontrollen die tatsächlichen Arbeitsweisen der Teams unterstützen. Wenn eine Plattform legitime Anforderungen nicht erfüllt, weichen Nutzende häufig auf weniger sichere Alternativen aus.
So sollten Unternehmen Sicherheitslösungen für den Dateiaustausch bewerten
Eine Funktionsliste ist hilfreich, reicht aber nicht aus. Unternehmen sollten potenzielle Plattformen anhand realer Anwendungsfälle testen, beispielsweise:
- Austausch von Verträgen mit externen Kanzleien
- Einholen von Unterlagen von Kunden
- Verteilung von Vorstandsdokumenten
- Zusammenarbeit mit Penetrationstest-Anbietern
Bewerten Sie jede Lösung in sechs Bereichen:
1. Sicherheitsarchitektur
Prüfen Sie, wie Dateien verschlüsselt werden, wer die Schlüssel kontrolliert und ob der Anbieter Zugriff auf Inhalte hat.
2. Zugriffskontrolle
Testen Sie Identitätsintegration, Empfängerverifizierung, Berechtigungen, Widerrufsmöglichkeiten, Ablaufdaten und Geräteeinschränkungen.
3. Auditierbarkeit
Bewerten Sie Detailtiefe, Integrität, Aufbewahrung, Durchsuchbarkeit und Exportierbarkeit der Aktivitätsprotokolle.
4. Governance
Prüfen Sie Unterstützung für Datenklassifizierung, Administratorrollen, Offboarding, Aufbewahrungs- und Löschrichtlinien, Legal Holds und Sicherheitsintegrationen.
5. Compliance-Unterstützung
Bewerten Sie Datenresidenz, Subdienstleister, Zertifizierungen, vertragliche Schutzmaßnahmen und Verfahren zur Vorfallbenachrichtigung im Hinblick auf Anforderungen wie DSGVO, NIS2 und DORA.
6. Benutzerfreundlichkeit
Beobachten Sie, ob Mitarbeitende und externe Partner alltägliche Aufgaben erledigen können, ohne Schutzmechanismen zu umgehen.
Keine Lösung für den Dateiaustausch macht ein Unternehmen automatisch compliant. Technologie kann Compliance durch Verschlüsselung, Zugriffskontrollen, Aufbewahrungsrichtlinien, Protokollierung und vertragliche Schutzmaßnahmen unterstützen. Die Verantwortung für rechtmäßige Verarbeitung, Richtlinien, Konfiguration, Risikobewertungen und Nutzerverhalten bleibt jedoch beim Unternehmen.
Die endgültige Entscheidung sollte Sicherheit, Benutzerfreundlichkeit und Akzeptanz gleichermaßen berücksichtigen. Eine Plattform mit starken Sicherheitskontrollen, die zu kompliziert für Mitarbeitende, Kunden oder Lieferanten ist, kann dazu führen, dass sensible Zusammenarbeit wieder über E-Mail oder Shadow IT erfolgt.
Anstatt sich auf Aussagen wie „militärtaugliche Verschlüsselung“ zu verlassen, sollten Unternehmen prüfen, was sie tatsächlich kontrollieren und nachvollziehen können: Wer Zugriff auf Informationen hat, wer sie entschlüsseln kann, wer darauf zugegriffen hat und wie sich Zugriffsrechte während des gesamten Zusammenarbeitsprozesses einschränken oder entziehen lassen.
Sicherer Dateiaustausch sollte sensible Informationen schützen, ohne die legitime Zusammenarbeit unnötig zu erschweren.
Erfahren Sie, wie Tresorit Sie beim sicheren und zuverlässigen Dateiaustausch unterstützen kann.