7 Minuten lesen


KI-Agenten halten zunehmend Einzug in den Unternehmensalltag. Sie beantworten nicht mehr nur Fragen oder fassen Dokumente zusammen. Sie greifen auf Informationen zu, koordinieren Workflows und erledigen Aufgaben im Auftrag von Mitarbeitenden. Mit jeder neuen Fähigkeit stellt sich jedoch eine entscheidende Frage: Auf welche Daten darf ein KI-Agent zugreifen, welche Tools darf er nutzen und welche Aktionen darf er ohne menschliche Freigabe ausführen?
Unternehmen konzentrieren sich häufig darauf, was KI-Agenten leisten können. Die wichtigere Frage lautet jedoch: Was sollten sie dürfen? Denn ohne klare Grenzen erhalten Agenten schnell Zugriff auf Informationen, Anwendungen und Funktionen, die weit über ihre eigentliche Aufgabe hinausgehen. Kontrolle beginnt daher nicht beim Agenten selbst, sondern bei den Regeln, die festlegen, worauf er zugreifen darf und welche Entscheidungen er eigenständig treffen kann.
In der Praxis basiert die Zugriffskontrolle für KI-Agenten auf vier zentralen Entscheidungen:
- Identität: Der Agent handelt unter einer eigenen digitalen Identität und nicht im Namen eines Mitarbeitenden.
- Umfang: Die Aufgabe des Agenten ist klar definiert und er erhält nur Zugriff auf die Daten, Tools und Funktionen, die er dafür benötigt.
- Freigabe: Aktionen mit weitreichenden Auswirkungen erfordern eine menschliche Genehmigung.
- Nachvollziehbarkeit: Aktivitäten werden protokolliert, und Berechtigungen laufen nach Abschluss der Aufgabe ab.
Dieser Leitfaden erläutert jede dieser Entscheidungen anhand eines Beispiels: eines KI-Agenten, der einen Kundentermin vorbereitet, mit einer Tabelle, die Sie für Ihre eigenen Agenten anpassen können.
Was ist ein KI-Agent und wofür kommt er zum Einsatz?
Ein KI-Agent ist ein KI-gestütztes Softwaresystem, das Aufgaben eigenständig bearbeitet und dafür auf Daten, Anwendungen und Tools zugreifen kann. Sein Nutzen liegt vor allem darin, mehrere Arbeitsschritte miteinander zu verknüpfen und Aufgaben weitgehend selbstständig zu erledigen. Wie unterschiedlich die Aufgaben ausfallen können, zeigen drei typische Einsatzfelder:
- Produktivität und Entscheidungsunterstützung: Agenten übernehmen Arbeitsschritte, bereiten Informationen auf oder unterstützen bei Entscheidungen.
- IT-Sicherheit: Agenten unterstützen beispielsweise bei der Analyse und Bearbeitung sicherheitsrelevanter Aufgaben.
- Softwareentwicklung und -bereitstellung: Agenten übernehmen Aufgaben entlang von Entwicklung und Deployment.
Warum schaffen KI-Agenten ein neues Zugriffsrisiko?
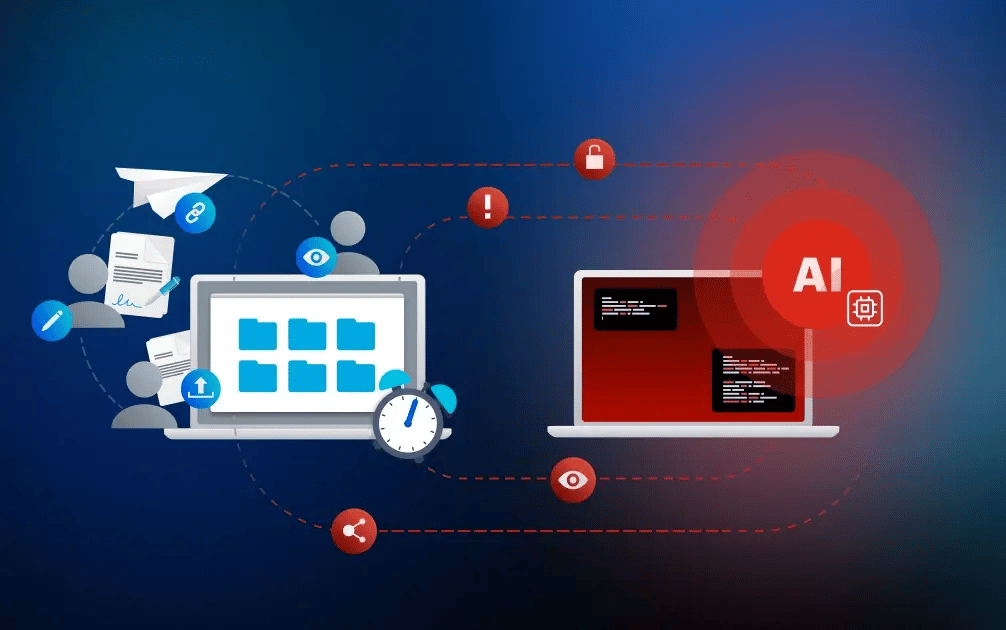
Nehmen wir an, ein KI-Agent erhält den Auftrag, ein Kundengespräch vorzubereiten. Er durchsucht Projektunterlagen, fasst den aktuellen Stand zusammen und erstellt eine Präsentation. Anschließend könnte er Ergebnisse selbstständig weitergeben oder in anderen Anwendungen verarbeiten. Spätestens dann ist er nicht mehr nur ein Werkzeug, das eine Antwort formuliert. Er handelt innerhalb der digitalen Infrastruktur des Unternehmens.
Und was passiert, wenn derselbe Agent auch Zugriff auf vertrauliche Vertragsentwürfe, HR-Dokumente oder Finanzdaten erhält? Je mehr Daten, Anwendungen und Funktionen ihm offenstehen, desto größer wird sein möglicher Handlungsspielraum. Unternehmen sind daher gefragt, diesen von Anfang an auf das zu begrenzen, was für seinen konkreten Auftrag erforderlich ist.
Viele Unternehmen arbeiten noch daran, solche Kontrollen einzuführen: Der IBM Cost of a Data Breach Report 2026 zeigt, dass lediglich 40 % der Unternehmen Zugriffskontrollen für KI-Modelle und Daten einsetzen. Gleichzeitig verfügten 92 % der Organisationen, die einen KI-bezogenen Sicherheitsvorfall meldeten, über keine ausreichenden Zugriffskontrollen für KI-Systeme.
Ohne klare Leitplanken entstehen unter anderem folgende Risiken:
- Unbefugter Zugriff: Der Agent liest oder verknüpft sensible Informationen aus Projekten, Kundenbereichen oder Abteilungen, die er für seinen Auftrag nicht benötigt.
- Unkontrollierte Datenflüsse: Daten gelangen über angebundene Anwendungen, APIs oder externe Dienste in nicht freigegebene Systeme.
- Manipulation: Präparierte Inhalte oder Eingaben, sogenannte „Prompt Injection“, können den Agenten dazu bringen, Informationen offenzulegen oder unerwünschte Aktionen anzustoßen.
- Aktionen ohne Freigabe: Der Agent verändert, versendet oder teilt Dokumente, ohne dass ein Mensch die konkrete Aktion geprüft und freigegeben hat.
- Fehlende Kontrolle: Menschliche und automatisierte Aktivitäten lassen sich nicht eindeutig unterscheiden und nicht mehr benötigte Zugänge bleiben aktiv.
Diese Risiken lassen sich durch die vier beschriebenen Entscheidungen deutlich reduzieren. Die erste ist die Identität.
Schritt 1: Warum braucht ein KI-Agent eine eigene digitale Identität?
Eine eigene digitale Identität macht genau diese Zuordnung möglich. So wie ein Mitarbeitender in IT-Systemen über seine eigene digitale Identität eindeutig erkennbar ist, sollte auch ein KI-Agent unter einer eigenen Identität handeln. Anwendungen, Datenbanken und andere Dienste können dadurch erkennen, welcher Agent aktiv ist und ihm passende Zugriffsrechte und Befugnisse zuweisen. Das ist umso wichtiger, als Identitäten inzwischen das wichtigste Einfallstor für Angreifer sind, wie unser Überblick über die Cybersecurity-Trends des Jahres zeigt. Jeder Agent mit eigenen Zugangsdaten ist eine weitere Identität, die geschützt werden muss.
Ein KI-Agent sollte nicht einfach die Identität eines Mitarbeitenden übernehmen. Die Berechtigungen von Mitarbeitenden spiegeln in der Regel eine breitere organisatorische Rolle mit unterschiedlichsten Verantwortlichkeiten und Zugriffsrechten wider. Ein KI-Agent hingegen wird für eine bestimmte Aufgabe eingesetzt und sollte nur die dafür erforderlichen Zugriffsrechte erhalten. Übernimmt er vollständig die Identität eines Mitarbeitenden, lassen sich menschliche und automatisierte Aktivitäten zudem kaum noch voneinander unterscheiden. Kurz gesagt: Der Zugriff einer Person richtet sich nach ihrer Rolle, der Zugriff eines Agenten nach seiner Aufgabe.
Bei der Einrichtung eines KI-Agenten sollten Unternehmen daher zunächst klären:
- Für welche konkrete Aufgabe wird der Agent eingesetzt?
- Welcher Person, welchem Team oder welchem Geschäftsprozess ist er zugeordnet?
- Wer trägt die Verantwortung für den Agenten und seine Berechtigungen?
Schritt 2: Welche Daten und Tools benötigt ein KI-Agent für seinen Auftrag?
Sobald klar ist, welche Aufgabe der Agent erfüllen soll und für wen er arbeitet, also wer für den Agenten und seine Berechtigungen verantwortlich ist, geht es im nächsten Schritt um die Zugriffsrechte. Dabei gilt das Least-Privilege-Prinzip: Ein KI-Agent erhält nur Zugriff auf die Daten, Anwendungen und Funktionen, die er für seine Aufgabe tatsächlich braucht. Unser Leitfaden zur Datenzugriffskontrolle erläutert die zugrunde liegenden Modelle.
Konkret sind dabei zwei Ebenen zu klären:
a) Welche Daten darf der Agent nutzen?
Unternehmen sollten festlegen, auf welche Datenquellen, Ordner, Datensätze und Dokumententypen ein KI-Agent zugreifen darf. Ein Agent zur Vorbereitung eines Kundentermins benötigt beispielsweise freigegebene Projektstände und Präsentationsvorlagen, aber keinen Zugriff auf andere Kundenprojekte, Personalakten oder interne Finanzplanungen.
Ebenso muss geregelt sein, was er mit den verfügbaren Informationen tun darf. Darf er Inhalte zusammenfassen oder auch Informationen aus mehreren Quellen zusammenführen? Darf er Ergebnisse in andere Systeme übertragen oder Daten an einen extern betriebenen KI-Dienst übermitteln?
b) Welche Anwendungen (Tools) und Schnittstellen darf er nutzen?
Unternehmen sollten zudem definieren, mit welchen Anwendungen, Datenbanken, APIs oder externen Diensten der KI-Agent kommunizieren darf und welche Funktionen ihm dort zur Verfügung stehen. Der Zugriff auf ein Projektmanagement-System bedeutet beispielsweise nicht automatisch, dass er Projekte löschen, Nutzer hinzufügen oder Berechtigungen verändern darf. Ebenso sollte ein Agent keine zusätzlichen Plug-ins, Schnittstellen oder Cloud-Dienste eigenständig aktivieren können, sofern dies nicht ausdrücklich freigegeben wurde.
Schritt 3: Was darf der Agent erstellen, verändern, versenden oder löschen?
Schließlich muss klar sein, welchen Handlungsspielraum ein KI-Agent hat. Dabei sind Aktionen zu unterscheiden, die er selbstständig ausführen darf, die eine menschliche Freigabe erfordern, und die aufgrund ihrer Sensibilität oder geschäftlichen Tragweite grundsätzlich ausgeschlossen sind.
Gerade bei sensiblen Aktionen sollten Unternehmen vorab festlegen, an welcher Stelle ein Mensch eingebunden werden muss. Das kann beispielsweise gelten, wenn ein Agent Dokumente extern versendet, Freigaben verändert, Datensätze löscht oder Nutzerrechte anpasst. So bleibt die menschliche Kontrolle (Human in the Loop) überall dort erhalten, wo automatisierte Aktionen weitreichende Folgen haben können.
Die folgende Tabelle zeigt beispielhaft, wie sich Datenzugriff, Tool-Nutzung und erlaubte Aktionen an einer konkreten Aufgabe ausrichten lassen:
|
Aufgabe des KI-Agenten |
Erlaubter Datenzugriff |
Erlaubte Tools |
Erlaubte Aktionen |
Nicht erlaubte Aktionen |
|
Kundentermin |
Ausgewählte Projektunterlagen |
Dokumenten-ablage, Präsentationstool |
Zusammenfassen und Präsentations-entwurf erstellen |
Extern versenden oder Freigaben ändern |
|
Vertragsentwurf vorbereiten |
Freigegebene Vorlagen und Angaben |
Dokumenten-management- oder Vertragstool |
Entwurf erstellen |
Unterzeichnen oder an den Kunden senden |
|
Projektstatus aktualisieren |
Definierte Felder im Projekttool |
Projektmanagement-Tool über freigegebene Schnittstellen |
Status und festgelegte Angaben aktualisieren |
Datensätze löschen oder Nutzerrechte ändern |
Je größer die möglichen Folgen einer Aktion sind und je schwerer sie rückgängig zu machen ist, desto enger sollten Unternehmen den Handlungsspielraum des Agenten fassen.
Schritt 4: Wie bleiben Handlungen nachvollziehbar und Zugriffe widerrufbar?
Auch nach der Vergabe von Identität, Zugriffsrechten und Befugnissen ist eine kontinuierliche Kontrolle wichtig. Im laufenden Betrieb müssen Verantwortliche jederzeit nachvollziehen können, auf welche Informationen ein Agent zugreift, welche er verwendet und welche Aktionen er auslöst. Gleichzeitig müssen sich seine Berechtigungen anpassen oder entziehen lassen.
Dabei spielt auch die Dauer der Zugriffsrechte eine wesentliche Rolle. Ein Agent, der beispielsweise für die Vorbereitung eines Kundentermins eingerichtet wurde, benötigt den entsprechenden Zugriff nach Abschluss seiner Aufgabe nicht mehr. Zeitlich begrenzte Berechtigungen und automatische Ablaufzeiten verhindern, dass nicht mehr benötigte Zugänge aktiv bleiben.
Das National Cybersecurity Center of Excellence (NCCoE) des US-amerikanischen National Institute of Standards and Technology (NIST) greift diese Anforderungen in seinem Konzeptpapier „Accelerating the Adoption of Software and Artificial Intelligence Agent Identity and Authorization“ vom Februar 2026 auf. Zu den Schwerpunkten gehören Identifizierung, Authentifizierung, Autorisierung und Auditierung sowie Nichtabstreitbarkeit (Non-Repudiation) und Maßnahmen gegen Prompt Injection. Unternehmen können diese Prinzipien als Rahmen für Governance und Risikomanagement nutzen.
In der Praxis: KI-Agenten in vertraulichen Dokumenten-Workflows
UNI FORCE, ein deutsches Beratungsunternehmen für Steuer-, Rechts- und Finanzdienstleistungen im Gesundheitswesen, nutzt KI-Agenten zur Verarbeitung von Kundendokumenten. Dateien werden über die S3-kompatible API automatisch und mit definierten Berechtigungen vom Kundenportal in den verschlüsselten Speicher von Tresorit übertragen – ohne dass Mitarbeitende Dateien manuell verschieben müssen. Die KI-Agenten laufen in der eigenen Umgebung von UNI FORCE und führen vordefinierte Verarbeitungsschritte aus, während Tresorit den verschlüsselten Speicher sowie die sichere Anbindung bereitstellt. → Lesen Sie die vollständige Kundengeschichte
Kein Generalschlüssel für KI-Agenten
Der sichere Einsatz von KI-Agenten lebt von klaren Rahmenbedingungen. Wenn Unternehmen Identität, Datenzugriff, Tool-Nutzung und Befugnisse von Anfang an gezielt festlegen und laufend überprüfen, lassen sich die Vorteile der Automatisierung nutzen und gleichzeitig sensible Informationen unter Kontrolle halten. KI-Agenten brauchen dafür keinen Generalschlüssel für Daten und Anwendungen, sondern genau die Rechte, die zu ihrem jeweiligen Auftrag passen.
So hilft Tresorit Ihnen, die Kontrolle über sensible Daten zu behalten
Tresorit bietet eine sichere und benutzerfreundliche Plattform zum Speichern, Teilen und gemeinsamen Bearbeiten sensibler Dateien und Projekte – vollständig unter Ihrer Kontrolle. Da nicht jeder Anwendungsfall das gleiche Schutzniveau erfordert, unterstützt Tresorit mehrere Sicherheitsebenen: von Zero-Knowledge-Ende-zu-Ende-Verschlüsselung für besonders sensible Daten bis hin zu sicheren Verbindungen für KI-gestützte Workflows. So können Unternehmen die Balance zwischen Sicherheit, Zusammenarbeit, KI-Funktionen und Benutzerfreundlichkeit wählen, die ihren Anforderungen entspricht.
Der Ansatz von Tresorit zur kundengesteuerten KI bedeutet das, dass Unternehmen sensible Informationen kontrolliert bereitstellen und bewusst festlegen können, welchen Anbieter sie nutzen, wie die KI konfiguriert wird und welche Inhalte in diesen Prozessen genutzt werden dürfen.
- Zero-Knowledge Ende-zu-Ende-Verschlüsselung:
Dateien werden bereits auf dem Gerät verschlüsselt, bevor sie hochgeladen werden. Nur autorisierte Empfänger können sie entschlüsseln – selbst Tresorit hat keinen Zugriff auf die Inhalte. - Separate Workspaces für unterschiedliche Aufgaben:
Bewahren Sie die Dokumente, mit denen ein KI-Agent arbeitet, in einem eigenen verschlüsselten Arbeitsbereich auf, getrennt von Dateien, auf die er keinen Zugriff benötigt. - Granulare Zugriffssteuerung und Transparenz über Dateiaktivitäten:
Mithilfe von Zugriffsrechten und Admin-Richtlinien legen Sie fest, wer auf welche Dateien zugreifen darf und wie lange. Aktivitätsprotokolle sorgen zusätzlich für Transparenz darüber, wer wann auf welche Inhalte zugegriffen hat.
- Sichere Systemanbindung: Über die S3-kompatible API können Ihre eigenen Systeme und KI-Agenten Dateien mithilfe definierter Berechtigungen in Tresorit speichern und abrufen – ganz ohne manuelle Dateiübertragungen.
-
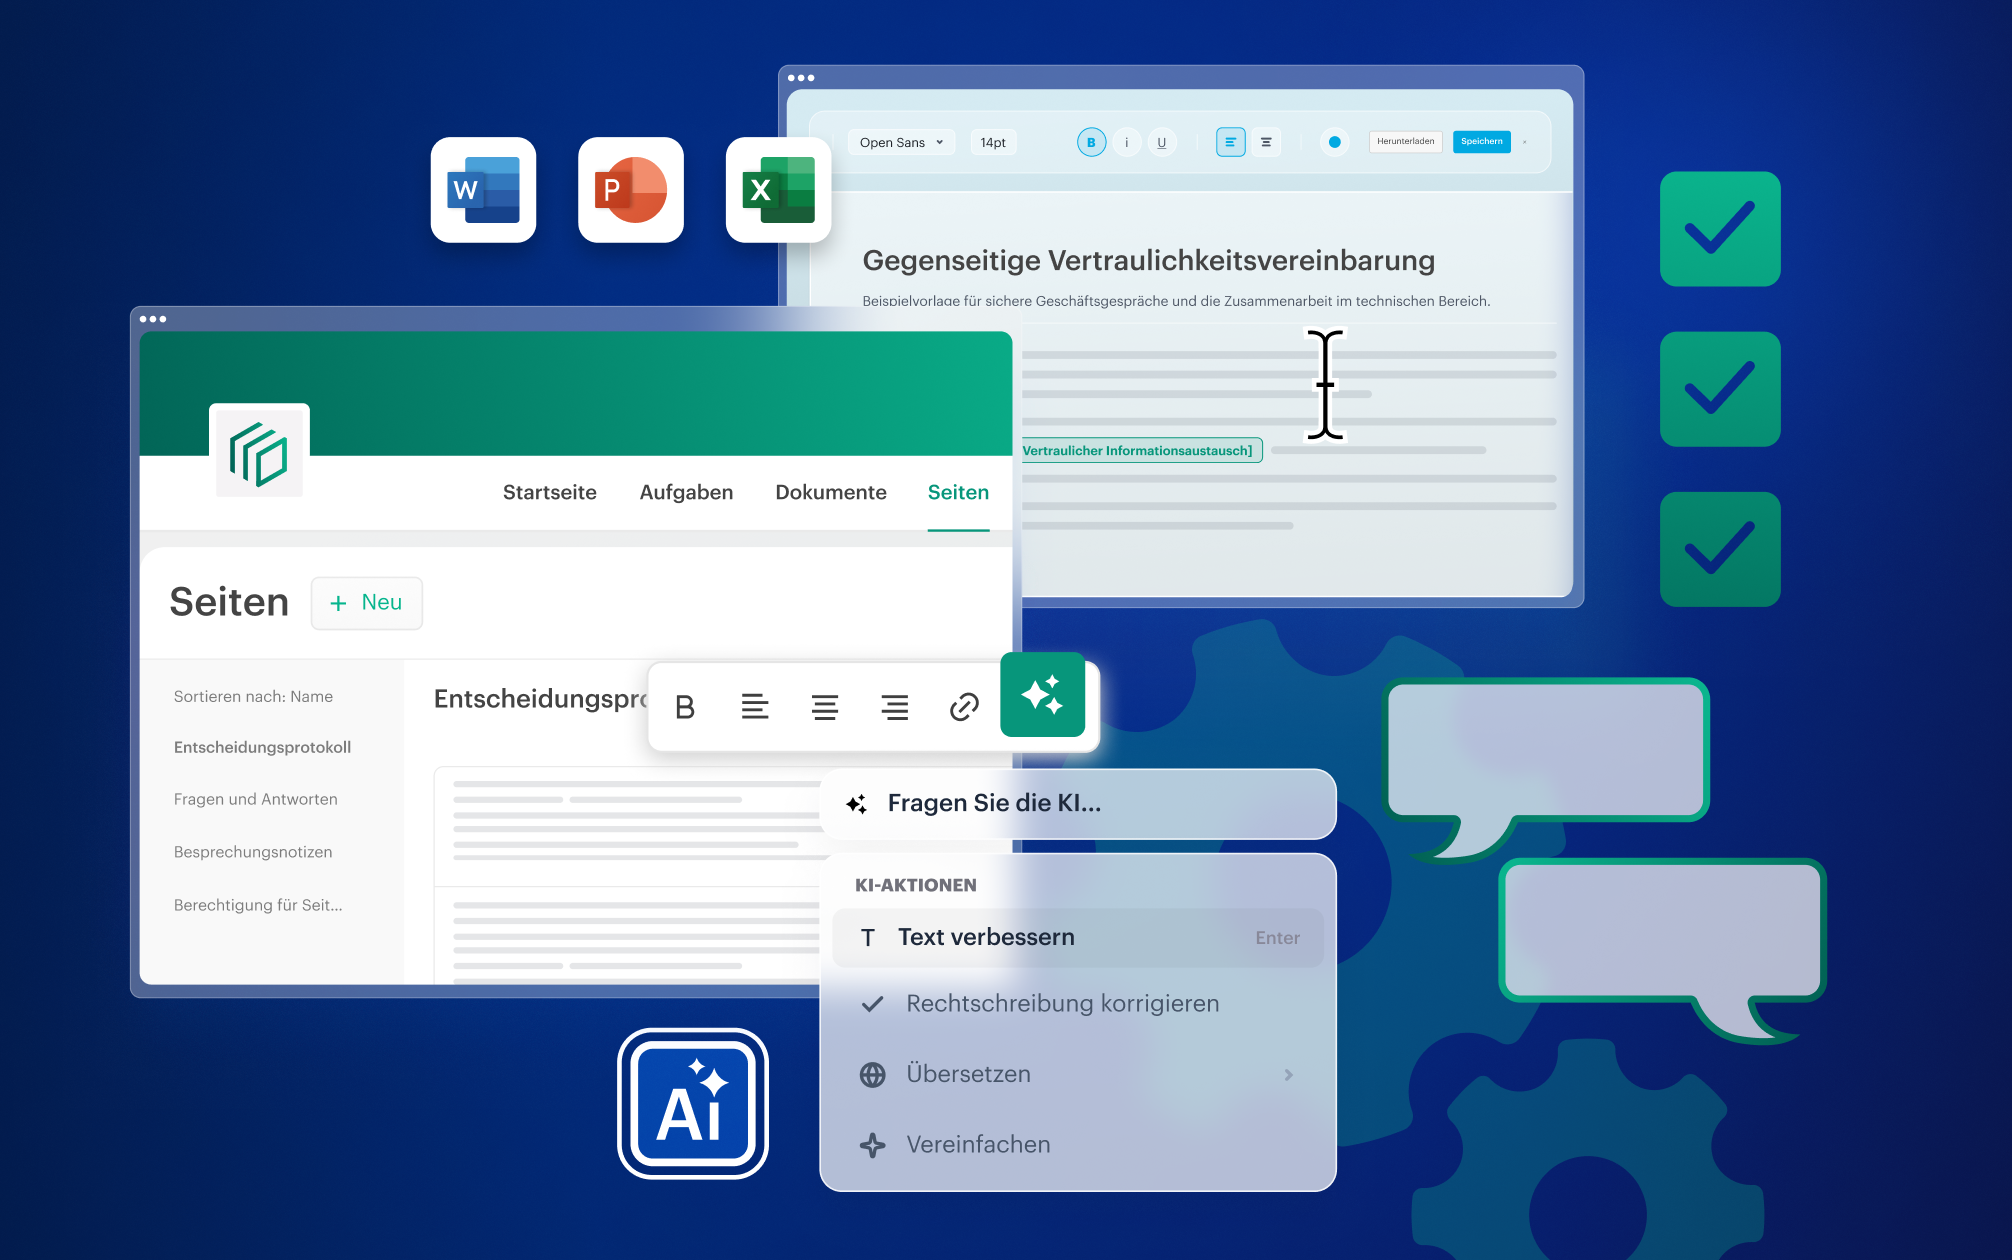
Demnächst verfügbar – KI in Tresorit Engage unter Ihrer Kontrolle: KI in Engage hilft Ihnen, ausgewählte Inhalte auf der Startseite und auf Seiten zu optimieren, zu übersetzen und Korrektur zu lesen. Sie bleibt standardmäßig deaktiviert und wird erst von Ihrem Administrator aktiviert. Welcher KI-Anbieter zum Einsatz kommt, entscheidet Ihr Unternehmen.
Wann ist Tresorit die richtige Wahl?
Tresorit eignet sich besonders für Unternehmen, die regelmäßig mit vertraulichen oder regulierten Informationen arbeiten – sowohl intern als auch extern. Eine besonders gute Wahl ist Tresorit beispielsweise, wenn:
-
Sie sensible Dateien mit Mitarbeitenden, Kunden, Partnern oder Lieferanten austauschen und kontrollieren müssen, wer darauf zugreifen darf.
-
Datenschutz, Datensouveränität und flexible Datenresidenz für Sie oder Ihre Kunden wichtig sind.
- Sie mit externen Beteiligten sicher und unkompliziert an komplexen Projekten zusammenarbeiten müssen.
-
Ihre KI-Agenten oder automatisierten Workflows sensible Dokumente verarbeiten und dafür einen verschlüsselten Speicher benötigen, der über eine S3-kompatible API angebunden werden kann.
Wann könnte eine andere Lösung besser geeignet sein?
Unternehmen, die überwiegend mit Informationen mit geringem Schutzbedarf arbeiten und eine KI suchen, die sämtliche Inhalte automatisch indexiert und durchsucht, könnten mit einer weniger stark auf Sicherheit ausgerichteten Kollaborationsplattform mit integrierter KI ausreichend bedient sein.
Möchten Sie Ihren sensiblen Workflows eine sichere Grundlage geben? Vergleichen Sie die Business-Tarife von Tresorit und finden Sie die passende Lösung für Ihr Team.
Brigitta Finta
Weitere Artikel anzeigen
Diesen Artikel teilen